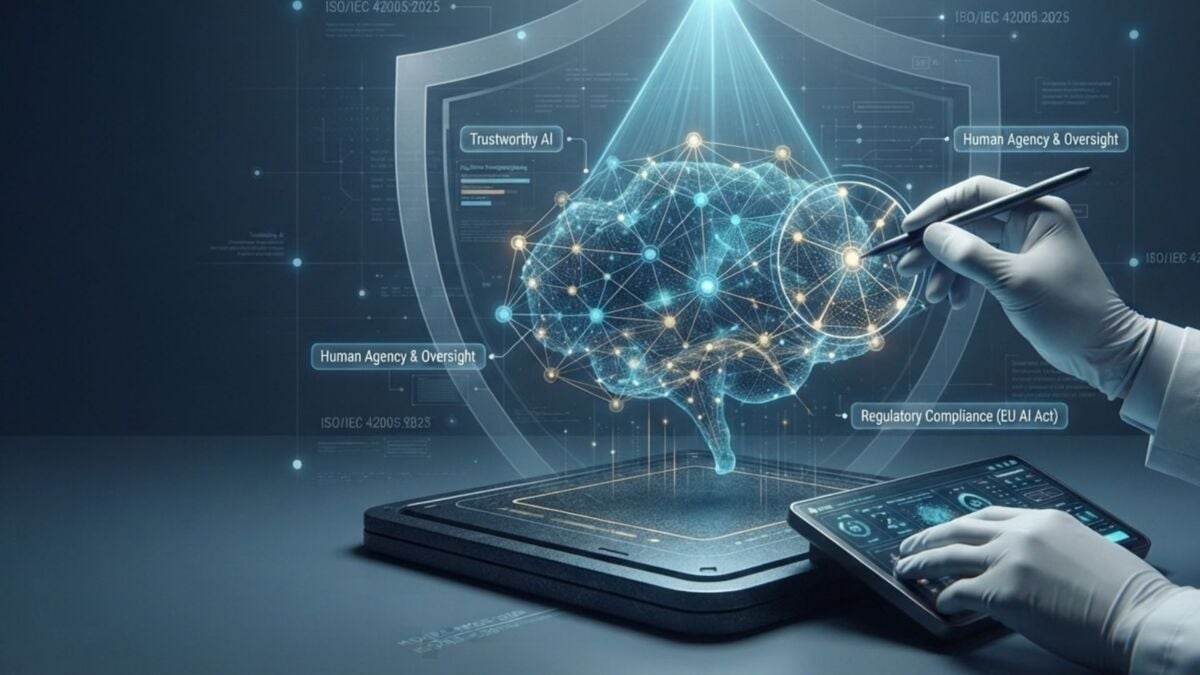
對於部署人工智能架構或推行自動化演算法系統的企業與組織而言,管理社會技術風險(Socio-technical risk)是至關重要的治理優勢。善用人工智能的實體有其組織責任,必須確保其系統在整個生命周期中維持值得信賴、透明、無偏見且安全,以有效減輕營運、法律及道德方面的潛在責任。
「人工智能影響評估」(AI Impact Assessment, AI-IA)是管理、評估及控制這些複雜風險向量的權威工具。
- 具備可驗證的人工智能可信賴性與演算法透明度。
- 將道德治理與安全性融入組織架構中。
- 嚴謹執行人工智能風險管理流程。
- 持續優化法規遵循與效能門檻。
什麼是「人工智能影響評估」(AI-IA)?
人工智能影響評估(AI-IA)是一套主動式的合規與治理框架,專為組織在將人工智能應用程式、基礎模型或演算法工作流程進行商業化、部署或採購之前所設計。此評估系統性地評估人工智能系統是否會對基本權利、健康、安全或社會福祉構成風險。
就技術而言,AI-IA 是一個結構化的過程,旨在嚴格按照 ISO/IEC 42005:2025 標準識別、分析及處理潛在的生命周期影響,並可加以延伸,以應對歐盟《人工智能法案》(EU AI Act)所要求的基本權利影響評估(FRIA)等法規授權中的相關要求。透過在地圖化資料血統、評估系統性偏見,以及在設計階段建立風險緩解策略,組織能夠在落實自動化技術的同時,優化成本效益與合規完整性。
AI-IA 適合哪些對象?
AI-IA 對於人工智能生命周期中的所有組織利害關係者至關重要,特別是那些受制於人工智能相關法規(如歐盟《人工智能法案》)或與國際框架看齊的對象:
- 高風險人工智能系統的提供者與部署者(例如:關鍵基礎設施、生物辨識、就業演算法評分、信用評估)。
- 通用人工智能(GPAI)及大規模語言或基礎模型的開發者。
- 利用自動化決策系統(ADMS)並對消費者近用權、健康平台或法律權利造成實質影響的公私營實體。
AI-IA 的好處是什麼?
- 前期風險緩解:在進行資金密集部署之前,先識別演算法缺陷、飄移責任及合規落差。
- 法規對齊:展現對相關法規(如歐盟《人工智能法案》)的絕對合規,並支援 ISO/IEC 42001(人工智慧管理系統,AIMS)的管理架構。
- 提升機構信任:建立透明度與問責制,確保 B2B 客戶、監管機構及大眾得知資料實務與模型輸出均受到合規治理。
- 可解釋性驗證:透過解構「黑盒」處理過程來識別模型限制與極端情況的營運邊界,藉此彌合內部溝通落差。
AI-IA 報告的功能
AI-IA 報告可發揮兩項主要的結構性運作:
- 系統清單:向內部及外部的主要利害關係者告知人工智能系統的架構能力、資料處理邊界,以及其在整個生命周期中固有或已緩解的風險。
- 可追蹤的補救機制:作為技術修復機制,用於追蹤並記錄軟體修正、資料過濾、重新訓練參數以及人類在環(Human-in-the-loop, HITL)控制機制。
什麼時候需要進行 AI-IA?
組織應在下列情況下發起或更新 AI-IA:
- 在供應或採購新的人工智能模型、服務或演算法邏輯之前。
- 當人工智能系統落入區域法規(如歐盟《人工智能法案》)的高風險分類或透明度層級授權範圍時。
- 發生重大系統修改、底層訓練數據集變更,或是偵測到顯著的模型飄移與效能退化時。
- 國家、國際或特定產業的人工智能合規法例更新後。
AI-IA 報告的內容
根據風險層級與系統複雜度,AI-IA 報告提供全面的文件記錄,通常涵蓋:
- 人工智能系統的技術範疇、架構及營運邊界。
- 在相關全球法律標準下的風險分類描述檔。
- 資料治理評估,包括資料品質、血統及偏見評估。
- 聚焦於人類安全與基本權利的社會技術風險評估。
- 詳細列出準確度指標、人類監督協議及強大網絡安全防護欄的技術風險處理計劃。
- 旨在滿足終端使用者透明度要求的執行摘要公開版。
針對特定的評估項目,報告內容可能會進行調整。
AI-IA 如何運作?
架構與營運邊界分析
我們評估支撐您人工智能系統的結構參數、資料血統、商業目標及預期使用情境。
核心人工智能可信賴原則审核
依據 ISO/IEC 42005:2025 建立的基礎支柱以及現行法規基準,對系統架構進行嚴格稽核:
- 人類代理與監督:驗證干預協議與人類在環(HITL)架構。
- 技術穩健性與安全:評估對抗性漏洞與結構性系統錯誤的韌性。
- 隱私與資料治理:驗證資料來源的合法性、隱私保護機制及資料最小化。
- 透明度與可解釋性:審查決策的可追溯性與面向使用者的揭露清晰度。
- 多元性、無歧視與公平性:執行演算法偏見稽核,以揭露並緩解系統性或隱含的資料歧視。
- 社會與環境福祉:分析更廣泛的社會經濟影響及運算能源效率足跡。
風險處理與技術防護欄
此階段的重點是風險分類,客戶將以此為依據制定糾正措施、技術邊界和組織政策,以消除識別的風險。
AI-IA 報告
我們將交付一份具備审核準備、權威性的 AI-IA 報告,內含已驗證的調查結果、技術合規對應及最終的高層決策。
財務與合作條款
由於人工智能系統架構、部署環境及訓練數據集差異甚大,評估費用無法以固定費率計算。DQS 香港會根據您特定系統的複雜度與法規目標市場進行客觀的技術評估,進而提供評估建議書。歡迎與我們聯繫以取得評估藍圖。
為了協助您為企業網站潤飾此份文案,或為評估建立技術範疇,請釐清以下事項:
- 正在評估的人工智能系統,其主要功能或商業使用情境為何?
- 該系統是由內部原生開發,還是採購自第三方應用程式 / API?
- 您優先考慮合規的即時管轄區或法規框架為何(例如歐盟《人工智能法案》、特定的區域標準)?
為什麼選擇DQS?
- 具備超過 35 年在國際管理系統認證領域的全球領導地位,包括資訊安全( ISO/IEC 27001 )及人工智慧管理系統( ISO/IEC 42001)的專業框架。
- 擁有由高度資格認證的技術評估員組成的網絡,在資料科學、道德人工智能治理及 IT 系統稽核方面具備先進資歷。
- 提供實用且以價值為導向的反饋,有效彌合複雜軟體工程要求與企業合規委託之間的落差。