Середня вартість витоку даних зараз вища, ніж будь-коли, а розрив між дороговартісним інцидентом та вчасно локалізованим продовжує збільшуватися. Цей огляд детально розкриває, що саме впливає на це число, де організації є найбільш вразливими та які чинники змінюють ситуацію.
Loading...
Витрати на витоки даних щойно досягли рекордного рівня
Loading...
Рекордно високий
4,99 млн доларів США
Середня світова вартість витоку даних, 2026 рік
11,5 млн доларів США
Середня вартість у США, найвища серед усіх регіонів
#1
Фішинг залишається головною точкою входу четвертий рік поспіль
Швидкість
Розрив у вартості визначається швидкістю виявлення та стримування, а не типом атаки
Що насправді впливає на це число
1
Нікому не гарантована безпека.
Одного фішингового електронного листа, однієї неправильної конфігурації хмари або одного пропущеного підключення до постачальника достатньо, щоб зловмисники отримали доступ до системи, незалежно від розміру організації чи сектору.
2
Точка входу не є вирішальним фактором.
Відмінністю дорогого витоку даних від локалізованого є те, що відбувається після нього: як швидко його виявляють, аналізують та ліквідовуют.
3
Загрози з боку третіх сторін є системним фактором.
Складні ланцюги поставок означають, що зловмисникам не завжди потрібно безпосередньо порушувати систему організації. Часто достатньо слабшої ланки в середовищі партнера.
4
Готовність до реагування відстає від інвестицій у превентивні заходи.
Управління, моніторинг та планування реагування на інциденти не встигають за тим, як швидко сучасні, взаємопов'язані середовища дозволяють інциденту поширюватися.
Наскільки ваша організація готова виявляти та локалізувати інцидент?
Незалежна сертифікація означає, що акредитована третя сторона підтвердила, що ваші процеси дійсно працюють, а не лише те, що вони записані.
Чому сертифікована система управління змінює рівняння
Loading...
Хочете повний аналіз?
Прочитайте повну статтю, щоб отримати повну картину того, що зумовлює витрати на усунення порушень у 2026 році, та яке місце займають ISO/IEC 27001 та ISO/IEC 42001.
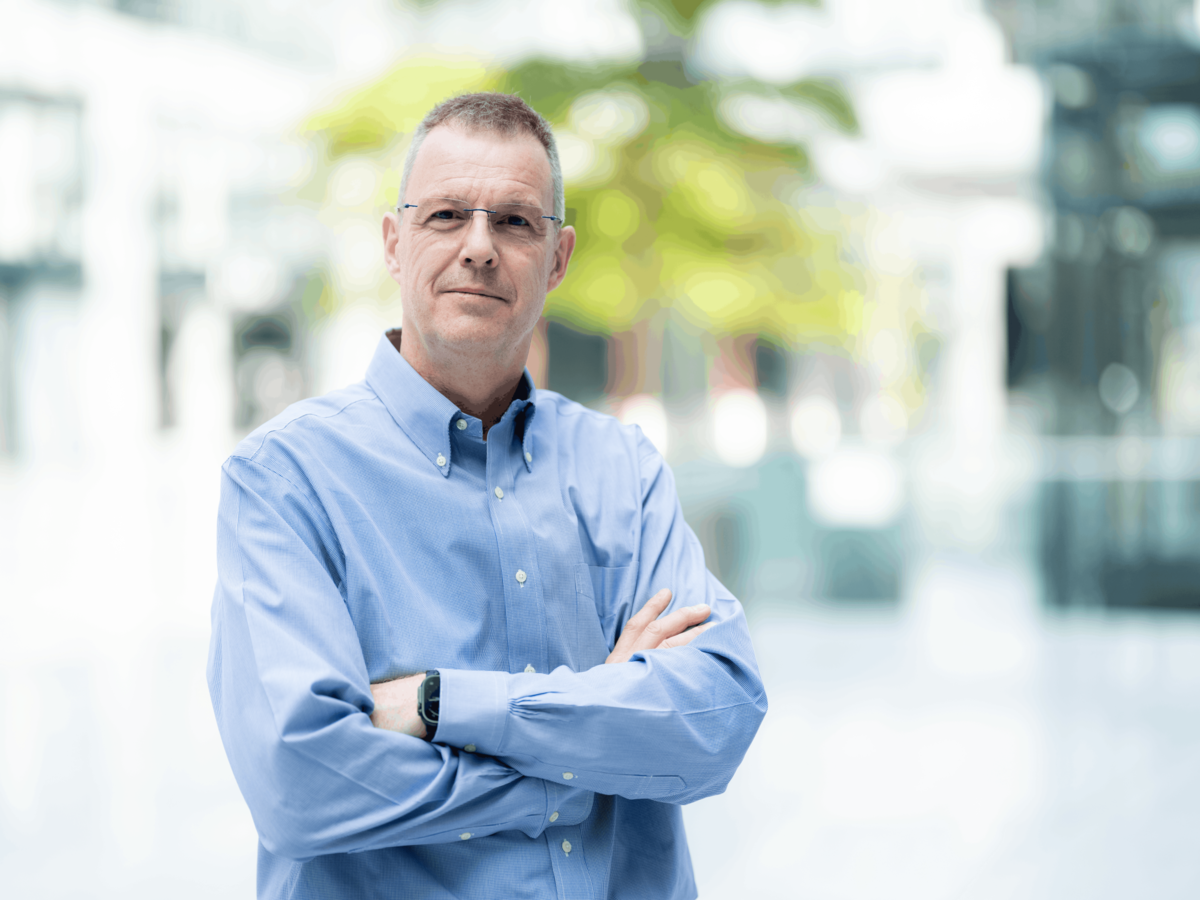
Автор
Інго Унгер
Менеджер з розвитку бізнесу DQS із багаторічним досвідом реалізації міжнародних проєктів, зокрема в сфері ІТ та систем зберігання даних для глобальних компаній. Наразі працює у сфері інформаційної безпеки з фокусом на експертизу в СУІБ (ISMS), зокрема для автомобільної галузі (наприклад, TISAX), поєднуючи це з глобальним розвитком бізнесу за стандартами ISO 42001, ISO 21434 та Закону ЄС про кіберстійкість.
Loading...