
Loading...
Démontrez aux équipementiers automobiles, tout au long de la chaîne d'approvisionnement, une cybersécurité des véhicules conforme à la norme ISO/SAE 21434. Les évaluations ENX VCS sont réalisées par des auditeurs maîtrisant l'ingénierie de la cybersécurité des véhicules de bout en bout. DQS est un organisme d'audit agréé ENX pour le programme d'audit de la cybersécurité des véhicules. Démontrez la robustesse d'un système de gestion de la cybersécurité des véhicules (V-CSMS) conforme à la norme ISO/SAE 21434 et partagez les résultats avec l'ensemble de la chaîne d'approvisionnement automobile via la plateforme ENX.

Loading...
Le référentiel commun de cybersécurité pour les véhicules
Le programme d'audit de cybersécurité des véhicules (ENX VCS) a été créé par l'industrie automobile afin de standardiser les audits des fournisseurs par rapport à la norme ISO/SAE 21434 relative à l'ingénierie de la cybersécurité des véhicules routiers. ENX gère et centralise l'échange des résultats, ce qui permet à un audit unique de remplacer la multitude d'audits de cybersécurité spécifiques à chaque client tout au long de la chaîne d'approvisionnement. Il s'agit d'un avantage structurel, d'autant plus que la directive UN R155 et les réglementations régionales renforcent les exigences. Effets typiques de l'évaluation ENX VCS en pratique : La valeur de l'évaluation dépasse la simple preuve externe de conformité. De nombreuses organisations utilisent des audits et des processus d'évaluation récurrents comme cadre d'amélioration continue, de transparence opérationnelle et de renforcement de l'alignement interfonctionnel. En pratique, les entreprises constatent souvent des effets tels que :
Maintenez votre éligibilité aux nouveaux marchés auprès des équipementiers exigeant des étiquettes ENX VCS. Réduisez les audits et questionnaires de cybersécurité spécifiques aux clients. Démontrez votre conformité aux normes d'ingénierie ISO/SAE 21434 et aux audits ISO/PAS 5112. Favorisez la conformité des équipementiers aux exigences de la réglementation UN R155, et ce, jusqu'aux audits fournisseurs. Établissez les bases d'audit qui renforcent la maturité en cybersécurité des fournisseurs.
Démarrez dès maintenant l'évaluation ENX VCS avec DQS.
Gagnez du temps et optimisez vos efforts internes grâce à un processus d'évaluation clairement structuré. Demandez dès maintenant votre devis personnalisé pour l'évaluation de votre système ENX VCS.

Loading...
Qui bénéficiera de l'évaluation ENX VCS ?
ENX VCS accompagne les organisations qui conçoivent, intègrent ou fournissent des produits et services liés à la cybersécurité des véhicules : équipementiers automobiles de rang 1 et 2 de composants électriques/électroniques, calculateurs et logiciels ; fournisseurs de services pour véhicules connectés et de télématique s’intégrant aux plateformes des constructeurs automobiles ; prestataires de services d’ingénierie réalisant des développements liés à la cybersécurité ; fournisseurs de logiciels et d’IA contribuant aux systèmes embarqués ou périphériques ; constructeurs automobiles et équipementiers de rang 1 souhaitant démontrer leur maturité en matière de gestion de la cybersécurité des véhicules (V-CSMS) auprès de leurs clients et des autorités compétentes.
DQS est votre partenaire de confiance pour l'évaluation ENX VCS
Notre approche d'audit
Processus d'évaluation ENX VCS : Un processus clair signifie moins de questions et des résultats plus rapides. Voici les étapes de votre évaluation ENX VCS, avec DQS en toute transparence du début à la fin.
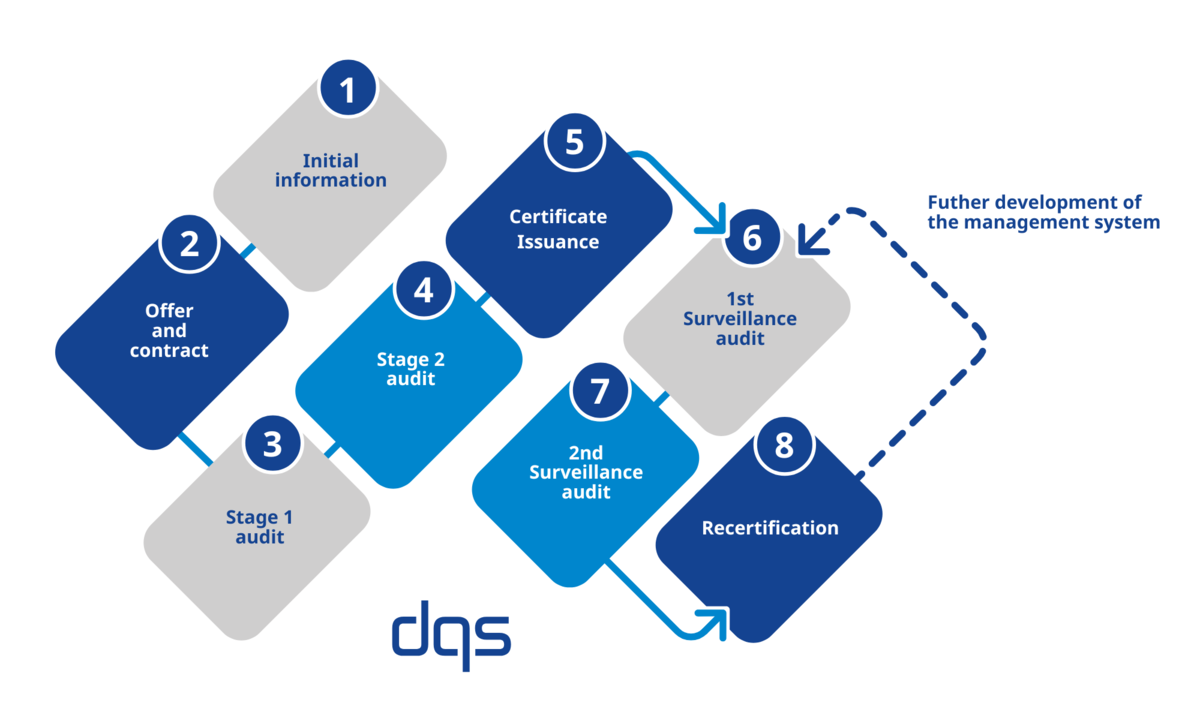
Once your ISO 9001 management system has been implemented across the organization, it is ready for certification. You will go through a multi-stage certification process at DQS. Your initial interaction will involve discussing your organization, your quality management system, and the objectives you aim to achieve with your ISO 9001 certification. Based on this, you will promptly receive a detailed quote tailored to your individual needs. For complex certification processes, project planning can help coordinate timelines and audit execution across sites or departments.
The certification audit begins with a system analysis (stage 1 audit) as well as an evaluation of your documentation, the results of your management review, and your internal audits. The goal is to determine whether your management system is adequately developed and ready for certification. In the next stage, the system audit (stage 2), your auditor evaluates the effectiveness of the management system processes on-site or through suitable remote techniques. After the audit is completed, you will receive a detailed presentation of the results in a closing meeting, along with information on potential areas of improvement for your company.
After the certification audit, the results are evaluated by the independent certification body of DQS. You will receive an audit report documenting the audit results. If all standard requirements are met, following a positive certification decision, you will receive the accredited ISO 9001 certificate of DQS.
To support continuous improvement and the ongoing effectiveness of your quality management system, key system components are audited at least once a year, during which potential areas for improvement are once again identified.
An ISO 9001 certificate is valid for three years. Well before expiration, a recertification is performed to confirm ongoing conformance with the ISO 9001 standard requirements. If all requirements of the standard are met, a new internationally recognized certificate will be issued.
Loading...
En 3 étapes pour obtenir une offre d'évaluation ENX VCS
Vous envoyez votre demande en 1 minute. Nous précisons brièvement la portée et le calendrier en fonction des données que vous fournissez. Vous recevez des devis fiables incluant la planification de l'audit. Nous vous répondons généralement sous deux jours ouvrables pour vous indiquer les prochaines étapes.
Votre entreprise est-elle prête pour l'évaluation ENX VCS ?
Le système V-CSMS a été mis en œuvre et est conforme aux exigences des normes ISO/SAE 21434 et ISO/PAS 5112. Les processus de gouvernance de la cybersécurité, de gestion des risques et de supervision des fournisseurs sont opérationnels. Les activités d'ingénierie de la cybersécurité sont documentées tout au long du cycle de développement. Les processus de détection des incidents, de réponse et de cybersécurité post-production sont définis. L'enregistrement du système ENX est terminé et le périmètre de l'audit a été validé en interne. Une fois que votre organisation répond à ces exigences, vous pouvez contacter DQS pour démarrer votre évaluation ENX VCS.
Vous disposez déjà d'un système de gestion certifié ?
ENX VCS peut être efficacement combiné avec TISAX®, les audits alignés sur les normes ISO/IEC 27001 et ISO/IEC 21434, ISO 42001 et IATF 16949. Une approche intégrée réduit la duplication des audits pour les fournisseurs automobiles gérant de multiples exigences en matière de cybersécurité et de systèmes de qualité.
Foire aux questions sur l'évaluation ENX VCS
Most organizations complete the ISO 9001 certification process within three to six months after their quality management system is fully implemented. The actual timeline depends on company size, the number of sites, scope complexity, and your audit-readiness. DQS plans a realistic schedule with you from initial inquiry to certificate issuance. Learn more about ISO 9001.
An ISO 9001 certificate issued by DQS is valid for three years. Continued validity depends on successful surveillance audits, which take place at least once a year and confirm that your quality management system remains effective. A recertification audit before the three-year mark renews the certificate for the next cycle. Learn more on our ISO 9001 Knowledge Center page.
The cost of ISO 9001 certification depends on your organization’s size, the scope of the management system, the number of sites included, and any industry-specific factors. Audit days follow accreditation rules and are calculated against standardized formulas, so quotes from accredited certification bodies are transparent and directly comparable. Request a personal quote to receive a tailored estimate for your specific scope.
Once your ISO 9001 management system is implemented, the external certification audit itself usually requires only a few days of on-site or remote audit time per site, plus internal preparation. The biggest driver of effort is the maturity of your processes and documentation — not the audit itself. DQS keeps your team’s involvement focused on what adds value through clear scope, efficient planning, and a modernized audit journey.