
Loading...
Mutassa be az ISO/SAE 21434 szabványnak megfelelő járművek kiberbiztonságát az OEM-ek számára a teljes ellátási láncban. ENX VCS értékelések olyan auditorokkal, akik a járművek kiberbiztonsági mérnöki munkáját teljes körűen értik. A DQS egy ENX által jóváhagyott auditszolgáltató a Jármű Kiberbiztonsági Auditrendszerhez. Mutassa be az ISO/SAE 21434 szabványnak megfelelő robusztus jármű kiberbiztonsági irányítási rendszert (V-CSMS), és ossza meg az eredményeket az autóipari ellátási láncban az ENX tőzsdén keresztül.

Loading...
A járművekre vonatkozó közös kiberbiztonsági alapkövetelmények
A Jármű Kiberbiztonsági Auditrendszert (Vehicle Cybersecurity Audit Scheme) az autóipar hozta létre, hogy szabványosítsa a beszállítói auditokat az ISO/SAE 21434 szabvány szerint a közúti járművek kiberbiztonsági mérnöki területén. Az ENX szabályozza és az eredmények cseréjét, így egyetlen audit helyettesíti az ügyfélspecifikus kiberbiztonsági auditok egyvelegét az ellátási láncban, ami strukturális előnyt jelent, mivel az UN R155 és a regionális előírások élesítik az elvárásokat. Az ENX VCS értékelés tipikus hatásai a gyakorlatban Az értékelés értéke túlmutat a megfelelőség külső igazolásán. Számos szervezet ismétlődő auditokat és értékelési folyamatokat használ a folyamatos fejlesztés, a működési átláthatóság és az erősebb funkciók közötti összehangolás keretrendszereként. A gyakorlatban a vállalatok gyakran számolnak be olyan hatásokról, mint:
Maradjon jogosult új üzletekre az ENX VCS címkéket igénylő OEM-ekkel. Csökkentse az ügyfélspecifikus kiberbiztonsági auditok és kérdőívek számát. Igazolja az ISO/SAE 21434 szabványnak megfelelő mérnöki munkát és az ISO/PAS 5112 auditmegfelelőséget. Támogassa az UN R155 szabványnak megfelelő OEM-megfelelőséget a beszállítói auditokig. Építse ki az audit alapjait, amelyek erősítik a beszállítói szintű kiberbiztonsági érettséget.
Kezdje el az ENX VCS értékelést a DQS-szal most
Takarítson meg időt és belső erőfeszítést egy világosan strukturált értékelési folyamattal. Kérjen személyre szabott árajánlatot ENX VCS értékelésére most.

Loading...
Kinek hasznos az ENX VCS értékelés?
Az ENX VCS olyan szervezeteket támogat, amelyek járművek kiberbiztonságával kapcsolatos termékeket és szolgáltatásokat terveznek, integrálnak vagy szállítanak: 1. és 2. szintű autóipari beszállítók, amelyek elektronikus alkatrészeket, vezérlőegységeket és szoftvereket szállítanak. Csatlakoztatott járművekhez kapcsolódó szolgáltatók és telematikai szolgáltatók, amelyek integrálódnak az OEM platformokba. Mérnöki szolgáltatók, akik kiberbiztonsággal kapcsolatos fejlesztési munkákat végeznek. Szoftver- és mesterséges intelligencia-beszállítók, amelyek hozzájárulnak a járművekbe épített vagy járművekhez közeli rendszerekhez. OEM-ek és 1. szintű beszállítók, akik a V-CSMS érettségét szeretnék demonstrálni az ügyfelek és a hatóságok számára.
A DQS az Ön megbízható partnere az ENX VCS értékelésében
Auditmódszerünk
ENX VCS értékelési folyamatAz átlátható folyamat kevesebb kérdést és gyorsabb eredményeket jelent. Ezek az ENX VCS értékelésének szakaszai, amelyek során a DQS átláthatóan működik az elejétől a végéig.
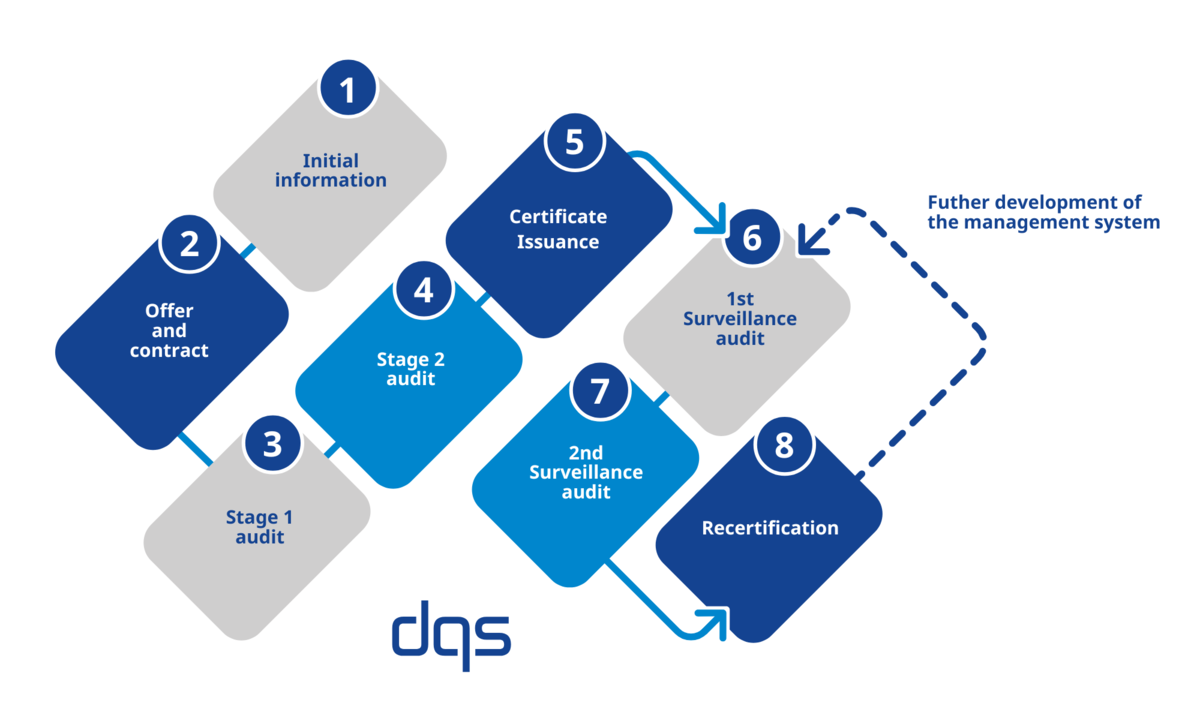
Once your ISO 9001 management system has been implemented across the organization, it is ready for certification. You will go through a multi-stage certification process at DQS. Your initial interaction will involve discussing your organization, your quality management system, and the objectives you aim to achieve with your ISO 9001 certification. Based on this, you will promptly receive a detailed quote tailored to your individual needs. For complex certification processes, project planning can help coordinate timelines and audit execution across sites or departments.
The certification audit begins with a system analysis (stage 1 audit) as well as an evaluation of your documentation, the results of your management review, and your internal audits. The goal is to determine whether your management system is adequately developed and ready for certification. In the next stage, the system audit (stage 2), your auditor evaluates the effectiveness of the management system processes on-site or through suitable remote techniques. After the audit is completed, you will receive a detailed presentation of the results in a closing meeting, along with information on potential areas of improvement for your company.
After the certification audit, the results are evaluated by the independent certification body of DQS. You will receive an audit report documenting the audit results. If all standard requirements are met, following a positive certification decision, you will receive the accredited ISO 9001 certificate of DQS.
To support continuous improvement and the ongoing effectiveness of your quality management system, key system components are audited at least once a year, during which potential areas for improvement are once again identified.
An ISO 9001 certificate is valid for three years. Well before expiration, a recertification is performed to confirm ongoing conformance with the ISO 9001 standard requirements. If all requirements of the standard are met, a new internationally recognized certificate will be issued.
Loading...
3 lépésben ajánlatot kaphat az ENX VCS értékelésére
1 percen belül elküldi kérését. A megadott adatok alapján röviden tisztázzuk a kérés hatókörét és időzítését. Megbízható árajánlatokat kap, beleértve az audittervezést is. Általában két munkanapon belül válaszolunk a következő lépésekkel.
Felkészült a vállalata az ENX VCS értékelésre?
V-CSMS bevezetve és összehangolva az ISO/SAE 21434 és ISO/PAS 5112 elvárásokkal. Kiberbiztonsági irányítási, kockázatkezelési és beszállítói felügyeleti folyamatok működtetve. Kiberbiztonsági mérnöki tevékenységek dokumentálva a teljes fejlesztési életciklus során. Incidensészlelési, -elhárítási és -gyártás utáni kiberbiztonsági folyamatok meghatározása. Az ENX rendszer regisztrációja megtörtént, és az audit hatókörét belsőleg egyeztették. Amint szervezete megfelel ezeknek a követelményeknek, készen áll arra, hogy felvegye a kapcsolatot a DQS-szel az ENX VCS értékelés megkezdése érdekében.
Már rendelkezik tanúsított irányítási rendszerrel?
Az ENX VCS hatékonyan kombinálható a TISAX®, az ISO/IEC 27001, az ISO/IEC 21434 szabványoknak megfelelő auditokkal, az ISO 42001 és az IATF 16949 szabványokkal. Az integrált megközelítés csökkenti az auditok ismétlődését az autóipari beszállítók számára, akik több kiberbiztonsági és minőségbiztosítási rendszerkövetelményt kezelnek.
Gyakran ismételt kérdések az ENX VCS értékeléssel kapcsolatban
Most organizations complete the ISO 9001 certification process within three to six months after their quality management system is fully implemented. The actual timeline depends on company size, the number of sites, scope complexity, and your audit-readiness. DQS plans a realistic schedule with you from initial inquiry to certificate issuance. Learn more about ISO 9001.
An ISO 9001 certificate issued by DQS is valid for three years. Continued validity depends on successful surveillance audits, which take place at least once a year and confirm that your quality management system remains effective. A recertification audit before the three-year mark renews the certificate for the next cycle. Learn more on our ISO 9001 Knowledge Center page.
The cost of ISO 9001 certification depends on your organization’s size, the scope of the management system, the number of sites included, and any industry-specific factors. Audit days follow accreditation rules and are calculated against standardized formulas, so quotes from accredited certification bodies are transparent and directly comparable. Request a personal quote to receive a tailored estimate for your specific scope.
Once your ISO 9001 management system is implemented, the external certification audit itself usually requires only a few days of on-site or remote audit time per site, plus internal preparation. The biggest driver of effort is the maturity of your processes and documentation — not the audit itself. DQS keeps your team’s involvement focused on what adds value through clear scope, efficient planning, and a modernized audit journey.