A DQS certifica o seu SGSI ISO 27001 com o nível de especialização que os seus clientes esperam.

Desde empresas em expansão no setor do SaaS até a grandes empresas globais, a DQS audita o seu sistema de gestão de segurança da informação (SGSI) com especialistas seniores que compreendem o panorama atual das ameaças, a regulamentação e as exigências das avaliações de risco dos fornecedores.

Especialistas em segurança da informação

Auditores dedicados ao SGSI, não generalistas.

Reconhecidos onde é importante

Certificados acreditados e respeitados em concursos públicos globais.

Em conformidade com a NIS2 e a DORA

Adapte o seu SGSI às exigências atuais da UE.

Auditorias além do checklist

Conclusões que reforçam a sua postura de segurança.

new-iso-iec-27001-2022-blog-dqs-project managers converse when using a tablet in a central room
Loading...

Transforme a segurança da informação numa vantagem competitiva

Para as organizações que lidam com informação sensível, uma certificação ISO 27001 é mais do que um controle defensivo. É um sinal para os clientes, parceiros e entidades reguladoras de que a sua organização gere a segurança da informação com disciplina e responsabilidade, acelerando os ciclos de vendas, facilitando as avaliações de risco dos fornecedores e eliminando atritos nos processos de aquisição regulamentados.

Efeitos típicos da certificação ISO 27001 na prática

O valor da certificação vai além da prova externa de conformidade. Muitas organizações utilizam auditorias recorrentes e processos de avaliação como um quadro de referência para a melhoria contínua, a transparência operacional e um alinhamento interfuncional mais forte. Na prática, as empresas relatam frequentemente efeitos como:

  • Ciclos de vendas mais rápidos, ao esclarecer antecipadamente as análises de segurança dos clientes.
  • Processos de aquisição mais fluidos, com menos questionários repetidos sobre os riscos dos fornecedores.
  • Maior alinhamento entre os responsáveis pelos riscos de TI, jurídicos e empresariais.
  • Detecção mais precoce de lacunas de controle através de ciclos estruturados de auditoria interna.
  • Maior confiança nas medidas de segurança relacionadas com a nuvem, os fornecedores e o trabalho remoto.
Comece já a certificação ISO 27001 com a DQS

Poupe tempo e esforço interno com um processo de certificação claramente estruturado. Solicite já o seu orçamento personalizado para a certificação ISO 27001.

Solicite uma proposta
Information security in organizations-dqs-man with laptop in server room
Loading...

Quem irá beneficiar da certificação ISO 27001

A ISO 27001 é a norma de referência global para organizações que lidam com informação sensível, independentemente da dimensão ou do setor. É o próximo passo certo para empresas nas seguintes situações:

  • Fornecedores e prestadores de serviços a quem os clientes, instituições financeiras ou clientes empresariais exigem que demonstrem conformidade com o SGSI.
  • Organizações abrangidas pela NIS2, DORA ou outras regulamentações que exigem uma gestão estruturada da segurança da informação.
  • Fornecedores de SaaS, serviços na nuvem e serviços geridos que competem em mercados onde as avaliações de segurança dos fornecedores determinam os resultados de vendas.
  • Empresas que processam dados pessoais ou críticos para o negócio ao abrigo do RGPD ou de legislação específica do setor em matéria de dados.
  • Grupos globais que procuram um SGSI único e harmonizado, reconhecido em todas as regiões e subsidiárias.

A DQS é o seu parceiro de confiança para a certificação ISO 27001

  • 80 escritórios em 60 países — Ligados ao mundo, prestamos serviços à medida das suas necessidades.
  • Mais de 200 normas reconhecidas — Seja qual for o seu desafio, oferecemos certificações e avaliações que se adaptam e apoiam a sua estratégia.
  • Mais de 65 000 locais certificados — Está em boa companhia. Milhares de organizações confiam na DQS para certificar o que mais importa.
  • 9,40 no Net Promoter Score (NPS) dos auditores — Os nossos clientes classificam consistentemente as suas interações com os auditores a um nível excecional.
  • Taxa de recomendação de 87% — Um indicador claro da confiança que as organizações depositam na nossa abordagem.
  • Autoridade acreditada — Certificações apoiadas por todas as acreditações internacionais relevantes e por uma supervisão regulamentar rigorosa.

A nossa abordagem de auditoria

Auditorias alinhadas com a sua realidade operacional

A segurança da informação numa empresa SaaS nativa da nuvem difere de um ambiente de produção; os nossos auditores adaptam-se sem comprometer a avaliação.

Auditorias que vão além da certificação

No escopo imparcial da certificação, as nossas conclusões revelam riscos emergentes e potencial de melhoria, ajudando as equipes de segurança a definir prioridades para os próximos investimentos.

Diálogo construtivo em pé de igualdade

Os auditores do SGSI envolvem o seu CISO e a sua equipe numa conversa técnica genuína, sem interrogatórios nem preenchimento mecânico de formulários.

Digital desde a conceção

Continuamos a modernizar a forma como as auditorias são preparadas, executadas e documentadas, mantendo o processo eficiente sem comprometer a profundidade.

Processo de certificação ISO 27001

Um processo claro significa menos dúvidas e resultados mais rápidos. Estas são as etapas da sua certificação ISO 27001 com a DQS, transparentes do início ao fim.

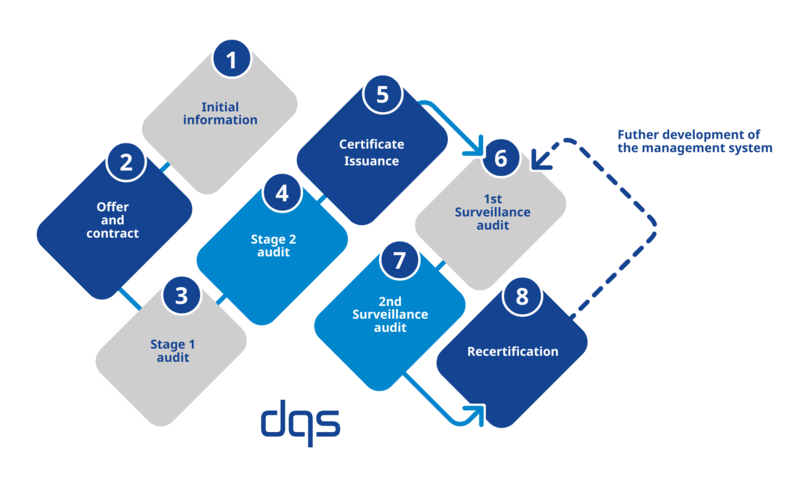
ISO Certification Process from DQS english
Da consulta à cotação

Assim que o seu sistema de gestão ISO 27001 tiver sido implementado em toda a organização, estará pronto para a certificação. Passará por um processo de certificação em várias etapas na DQS. A sua interação inicial envolverá a discussão sobre a sua organização, o seu sistema de gestão da segurança da informação e os objetivos que pretende alcançar com a certificação ISO 27001. Com base nisso, receberá rapidamente um orçamento detalhado e adaptado ao seu escopo específico. No caso de projetos de certificação complexos, o planejamento do projeto ajuda a coordenar os prazos e a execução das auditorias em diferentes locais ou unidades de negócio.

Auditoria de certificação ISO 27001: Fase 1 e Fase 2

A auditoria de certificação começa com uma análise do sistema (auditoria da fase 1), bem como com uma avaliação da sua documentação, dos resultados da sua revisão da gestão e das suas auditorias internas. O objetivo é determinar se o seu sistema de gestão está adequadamente desenvolvido e pronto para a certificação. Na fase seguinte, a auditoria ao sistema (fase 2), o seu auditor avalia a eficácia de todos os processos do sistema de gestão no local ou através de técnicas remotas adequadas, conforme permitido pelas regras de acreditação aplicáveis. Após a conclusão da auditoria, receberá uma apresentação detalhada dos resultados numa reunião de encerramento, juntamente com informações sobre possíveis áreas de melhoria para a sua empresa. Se necessário, serão acordados planos de ação para melhorar o seu sistema de gestão.

Certificado ISO 27001

Após a auditoria de certificação, os resultados são avaliados pelo organismo de certificação independente da DQS. Receberá um relatório de auditoria que documenta os resultados da mesma. Se todos os requisitos da norma forem cumpridos, na sequência de uma decisão de certificação positiva, receberá o certificado ISO 27001 acreditado pela DQS ao abrigo de um organismo de acreditação reconhecido, como a DAkkS ou a ANAB.

Auditorias de vigilância

Para apoiar a melhoria contínua e a eficácia permanente do seu sistema de gestão da segurança da informação, são realizadas auditorias de vigilância pelo menos uma vez por ano. Estas auditorias avaliam a conformidade e a eficácia contínuas do seu sistema de gestão e identificam oportunidades para melhorias adicionais.

Recertificação ISO 27001

Um certificado ISO 27001 é válido por três anos. Pelo menos três meses antes do termo da validade, é realizada uma recertificação para confirmar a conformidade contínua com os requisitos da norma ISO 27001. Se todos os requisitos da norma forem cumpridos, será emitido um novo certificado reconhecido internacionalmente.

Loading...

Em 3 passos para obter uma proposta de certificação ISO 27001

  • Envie o seu pedido em 1 minuto
  • Esclarecemos sucintamente o escopo e o calendário com base nos dados que nos fornecer
  • Recebe orçamentos confiáveis, incluindo o planeamento da auditoria

«Normalmente, respondemos no prazo de dois dias úteis com os próximos passos.»

A sua empresa está preparada para a certificação ISO 27001?

  • O escopo do SGSI está definido e todos os ativos estão documentados e avaliados.
  • Está em vigor uma avaliação de riscos e um processo de tratamento de riscos.
  • A política de segurança da informação e os procedimentos essenciais foram aprovados pela direção.
  • Foi concluído um ciclo completo de auditoria interna de acordo com a norma ISO 27001.
  • Uma revisão da gestão documentou as decisões, melhorias e necessidades de recursos.
  • Assim que estas bases estiverem estabelecidas, a sua organização estará pronta para contatar a DQS.

Assim que estas bases estiverem estabelecidas, a sua organização estará pronta para contatar a DQS.

Explore a norma ISO 27001 em detalhe

Já possui um sistema de gestão certificado?

A norma ISO 27001 combina-se naturalmente com outras normas de sistemas de gestão, tais como a ISO 9001, a ISO 22301, a ISO 42001, etc. e a DQS coordena auditorias combinadas para reduzir a duplicação de esforços. Um ciclo de auditoria agrupado e bem planejado mantém a complexidade sob controle, alinha os ciclos de melhoria e reduz o tempo de presença no local em todo o seu portfólio.

Con­tate-nos para obter a cer­ti­fi­ca­ção em pacote

Perguntas frequentes sobre a certificação ISO 27001

Quanto tempo demora a certificação ISO 27001?

O prazo total depende da dimensão e da complexidade do escopo do seu SGSI, mas a maioria das organizações conclui a Fase 1 e a Fase 2 no prazo de três a seis meses, assim que estiverem preparadas. Fatores como o número de locais, a dispersão geográfica e a maturidade da sua documentação influenciam o calendário. Para saber mais sobre o processo de certificação da DQS, visite a nossa página do Centro de Conhecimento dedicada à norma ISO 27001.

Qual é o prazo de validade de uma certificação ISO 27001?

Um certificado ISO 27001 é válido por três anos a partir da decisão de certificação. As auditorias de vigilância anuais confirmam que o SGSI continua a ser eficaz, e é realizada uma auditoria de recertificação completa antes do fim do ciclo de três anos.

Quanto custa uma certificação ISO 27001?

O custo da certificação ISO 27001 depende de fatores como o escopo do SGSI, o número de locais, o número de colaboradores e a complexidade do seu ambiente tecnológico. Como cada projeto de certificação é diferente, a DQS elabora um orçamento personalizado em vez de trabalhar com preços de tabela fixos. Para obter um valor preciso para a sua organização, solicite um orçamento.

Qual é o esforço envolvido na obtenção da certificação ISO 27001 para a minha empresa?

Para organizações que já dispõem de um SGSI estruturado, o esforço da auditoria em si é limitado, mas a preparação interna nas áreas de TI, segurança, assuntos jurídicos e operações representa, normalmente, a maior carga de trabalho. Um SGSI maduro reduz significativamente este esforço em cada ciclo de recertificação.