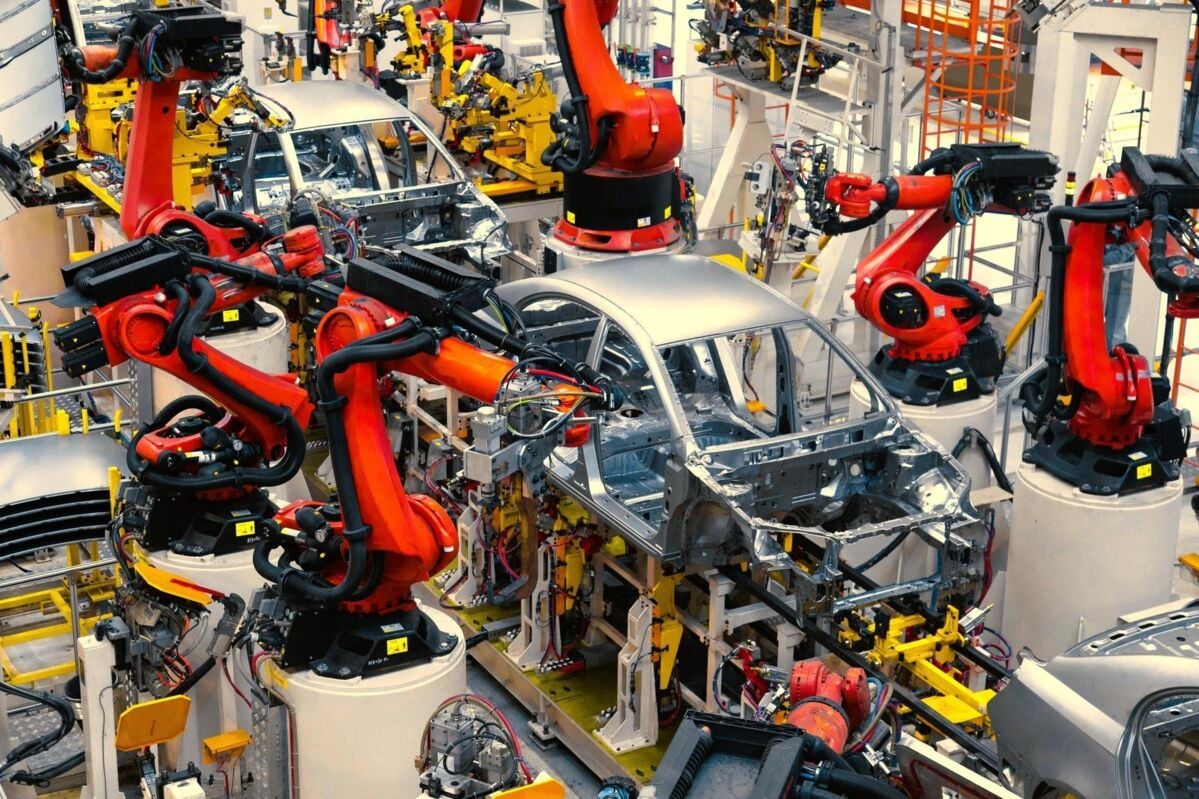
Die Anlage läuft.
Aber können wir dem Ergebnis noch vertrauen?
Eine Anlage kann voll verfügbar sein, obwohl der Prozess längst nicht mehr dem vorgesehenen Zustand entspricht. Oft liefert dasselbe Produktionsmittel auch die Daten, die die Konformität belegen. Hinzu kommen Configuration Drift, Lieferketten und KI, die die Wissensbarriere für Angreifer absenkt. Entscheidend ist deshalb nicht „System wieder verfügbar", sondern „Produktion wieder vertrauenswürdig".
Unser kostenfreies Whitepaper zur IACS-Resilienz betrachtet die Produktionsfähigkeit als Ganzes statt einzelner Controls.
Warum Sie von diesem Whitepaper profitieren
- Fünf operative Dimensionen
Prozessauswirkung, Exposition, Erkennbarkeit, Wiederherstellbarkeit und zeitliche Toleranz helfen, Findings nach ihrer tatsächlichen Wirkung auf die Produktion zu priorisieren. - Vier Regelwerke, ein Blick
IATF 16949, TISAX®, ISO/IEC 27019 und IEC 62443 betrachten dieselbe Anlage aus Sicht von Qualität, Informationssicherheit und industrieller Security, ohne einen neuen Prüfkatalog zu schaffen.
Behalten Sie den Überblick
Was bedeutet ein Ausfall im Ernstfall für Ihre Produktion? Und was löst ein Cybervorfall tatsächlich aus?
Über die operative Relevanz eines OT-Risikos entscheidet nicht die Anzahl der Findings. Entscheidend ist, welche Wirkung eine erfolgreiche Einflussnahme auf die Produktionsfähigkeit haben kann und ob Ihre Organisation diese Wirkung erkennen, begrenzen und die Produktion aus einem vertrauenswürdigen Zustand wiederherstellen kann.
Laden Sie das Whitepaper "Operative IACS-Resilienz in der Automotive-OT" herunter. Füllen Sie das nebenstehende Formular aus und erhalten Sie sofortigen, kostenfreien Zugang zu wertvollen Einsichten und Tipps rund um IACS-Resilienz.
Holger Schmecken
Produktmanager für TISAX® und VCS, Auditor für ISO/IEC 27001, Experte für Software Engineering mit mehr als 30 Jahren Erfahrung und stellvertretender Informationssicherheitsbeauftragter. Holger Schmeken ist Diplom-Wirtschaftsinformatiker und hat die erweiterte Auditkompetenz für Kritische Infrastrukturen in Deutschland (KRITIS).