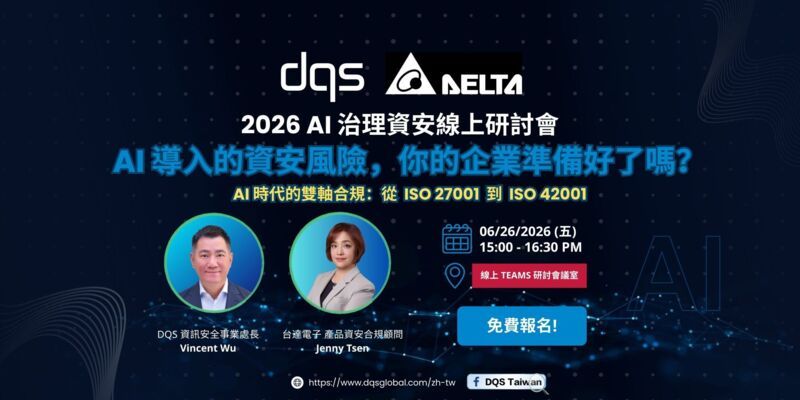
DQS 第三方驗證 X 台達電子今年首場聯合線上 AI 風險治理資安研討會,現正開放報名!來自台達電產品資安合規部門的 Jenny Tsen 以及 DQS 資訊安全開發處長 Vincent Wu 將帶領您深入探討在 AI 發展下如何建立資安的防護以及有效在組織內管控風險的,並進行企業資安驗證標準的導入講解,並在線上為您解答實務上導入 AI 管理系統標準會面臨的問題及挑戰。
Loading...
◆ 企業在 AI 導入與部署上正在全面加速發展,潛在的資安風險有什麼?
- 資料外洩與隱私風險
- 把個人資料、客戶機密、營運敏感資訊丟入外部 LLM/雲端 AI 服務進行訓練或推論,可能導致資料被模型「記住」、在未來回應中洩漏,或被第三方服務方取得。
- 模型反推(model inversion)、推論攻擊(inference attacks),可以藉由大量 query 反推出訓練資料中的敏感資訊與企業 know-how。
- 弱化的存取控制與 API 暴露
- AI 模型通常透過 API 對內或對外提供服務,若缺乏強認證、權限分級、rate limiting 與日誌監控,就會成為攻擊者的入口。
- 使用第三方模型(如雲端 LLM)時,若沒有清楚界定「誰可以用」「可以用什麼資料」「用來做什麼」,就會出現超出原先風險評估範圍的使用情境。
- 供應鏈與第三方風險
- 大部分 AI 能力(模型、雲端、工具)來自第三方,若沒有對供應商進行風險評估(資料處理、模型安全、合規性),就會被供應鏈拖累。
- ISO 42001 特別強調對第三方 AI 供應商、外包開發以及外部資料來源的治理與監督。
- 組織面:缺乏角色責任與 AI 治理架構
- 沒有明確的 AI 負責單位(如 AIGO、AI 委員會)、風險主責人員、技術主責人員與業務主責人員分工,出事時很難追責。
- ISO 42001 要求建立 AI 管理系統(AIMS),包括政策、目標、角色職責與持續改進機制,避免 AI 落地只是一個「IT 專案」,而不是組織治理的一部分。
Loading...
目標
大綱
- 傳統資安治理核心:ISO 27001 介紹
- AI 時代的新風險案例:以工程師、HR、業務、AI Agent 等企業情境說明實際風險。
- 企業為何需要 AI 治理:AI 使用盤點、風險管理、責任分工與持續監控需求。
- ISO 42001 介紹:作為 AI 管理系統框架的重要性
- ISO 42001 整合在 27001 系統上的優勢以及導入重點
內容
◆ 研討會日期與地點:
日期:6/26/2026 15:00 PM - 16:30 PM
地點:線上 TEAMS 會議室
講師:Vincent Wu, DQS 台灣資安主導稽核員, Jenny Tsen, 台達電子產品資安合規主管
收費:免費報名
備註:TEAMS 會議室連結將於活動前一週透過您的報名 Email 信箱寄出
審核/組織

Loading...
Vincent Wu
講師
Vincent 是 DQS 台灣地區資深主導稽核員,主導資安驗證項目,具有超過 15 年品質管理系統與資安相關稽核經歷。

Loading...
Jenny Tsen
講師
近 20 年資安領域相關經驗,曾協助台達電數個事業部取得 TISAX® AL2/AL3 標章,也曾擔任專案經理協助數個政府單位導入 ISO 27001 並順利取得證書,更跨足金融機構與 IC 產業,協助導入資安管理系統。